

La Directive 2013/40/UE relative aux attaques contre les systèmes d'information
Cadre juridique européen de lutte contre la cybercriminalité
Directive 2013/40/UE du Parlement européen et du Conseil du 12 août 2013
1. Contexte et genèse de la directive
Adoptée le 12 août 2013 et publiée au Journal officiel de l’Union européenne (JO L 218 du 14.8.2013), la directive 2013/40/UE remplace la décision-cadre 2005/222/JAI du Conseil, jugée insuffisante face à l’évolution rapide des menaces informatiques. Elle s’appuie sur l’article 83, paragraphe 1, du traité sur le fonctionnement de l’Union européenne (TFUE), qui autorise le législateur européen à fixer des règles minimales relatives à la définition des infractions pénales et des sanctions dans les domaines de criminalité particulièrement grave revêtant une dimension transfrontière.
Le texte prend également en compte les développements survenus au sein du Conseil de l’Europe, notamment la Convention de Budapest sur la cybercriminalité de 2001, dont il reprend et approfondit plusieurs notions. L’essor des « réseaux zombies » (botnets), c’est-à-dire de logiciels malveillants permettant la prise de contrôle à distance d’un grand nombre d’ordinateurs, ainsi que la multiplication des attaques à grande échelle contre des infrastructures critiques ont justifié un renforcement du dispositif répressif européen.
2. Objectifs et champ d'application
La directive fixe des règles minimales concernant la définition des infractions pénales et les sanctions applicables en matière d’attaques contre les systèmes d’information. Elle poursuit trois objectifs principaux :
- Rapprocher les législations pénales des États membres afin de réduire les divergences qui entravent la coopération judiciaire et policière transfrontière ;
- Faciliter la prévention des infractions visées, notamment par un renforcement de la sécurité des systèmes ;
- Améliorer la coopération entre autorités judiciaires, autorités répressives et autres autorités compétentes des États membres, ainsi qu’avec les agences et organes spécialisés de l’Union (Europol, ENISA).
Le texte devait être transposé par les États membres au plus tard le 4 septembre 2015 ; la France a notifié une transposition complète le 8 septembre 2015, complétée pour l’article 13, paragraphe 3, par le décret n° 2015-351 du 27 mars 2015 relatif à la sécurité des systèmes d’information des opérateurs d’importance vitale.
3. Notions clés (article 2)
La directive harmonise plusieurs définitions essentielles à l’application uniforme du texte :
- « Système d’information » : tout dispositif isolé ou ensemble de dispositifs interconnectés assurant, en exécution d’un programme, le traitement automatisé de données informatiques, ainsi que les données stockées, traitées, récupérées ou transmises par ce dispositif aux fins de son fonctionnement, utilisation, protection et maintenance ;
- « Données informatiques » : toute représentation de faits, d’informations ou de concepts sous une forme se prêtant à un traitement informatique, y compris un programme apte à faire exécuter une fonction par un système d’information ;
- « Sans droit » : comportement non autorisé par le propriétaire ou un autre titulaire de droits sur le système ou une partie de celui-ci, ou non permis par le droit national ;
- « Personne morale » : toute entité dotée de la personnalité juridique, à l’exclusion des États, des entités publiques agissant dans l’exercice de prérogatives de puissance publique et des organisations internationales de droit public.
4. Les infractions harmonisées (articles 3 à 8)
Le cœur normatif de la directive impose aux États membres d’ériger en infraction pénale, lorsque l’acte est commis intentionnellement et sans droit, cinq catégories de comportements, résumées dans le tableau ci-dessous.
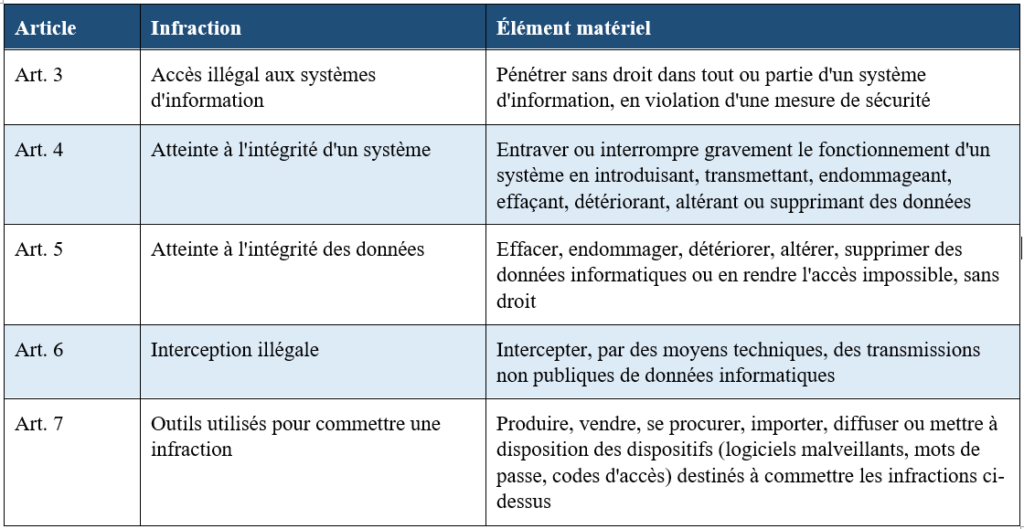
À ces infractions matérielles s’ajoute, à l’article 8, l’incrimination de l’incitation, de la complicité et de la tentative pour les infractions visées aux articles 3 à 7 (à l’exception, pour la tentative, de la fabrication d’outils visée à l’article 7).
Un mécanisme de seuil de gravité minimale (« cas mineurs ») est prévu par les États membres pour les infractions d’accès illégal et d’interception illégale, afin d’exclure de la répression pénale les atteintes de faible ampleur, tout en laissant une marge d’appréciation nationale.
5. Sanctions et circonstances aggravantes
L’article 9 impose des sanctions pénales effectives, proportionnées et dissuasives. Les États membres doivent prévoir une peine maximale d’au moins deux ans d’emprisonnement pour les infractions des articles 4 et 5 lorsqu’elles ne sont pas mineures, et d’au moins trois ans lorsqu’elles sont commises au moyen d’un outil visé à l’article 7 conçu pour attaquer un nombre significatif de systèmes ou causant un préjudice grave.
Des peines maximales d’au moins cinq ans d’emprisonnement sont exigées dans plusieurs circonstances aggravantes : commission dans le cadre d’une organisation criminelle, atteinte causant un préjudice grave, ciblage d’une infrastructure critique, ou encore usurpation de l’identité d’un tiers pour reporter la responsabilité sur celui-ci.
L’article 10 étend la responsabilité aux personnes morales lorsque l’infraction est commise à leur profit par une personne agissant individuellement ou en tant que membre d’un organe de la personne morale et y exerçant un pouvoir de direction, ou du fait d’un défaut de surveillance ou de contrôle. Les sanctions applicables aux personnes morales incluent des amendes pénales ou non pénales, ainsi que des mesures telles que l’exclusion du bénéfice d’un avantage public, l’interdiction d’exercer une activité commerciale ou le placement sous surveillance judiciaire.
6. Compétence juridictionnelle et coopération
L’article 12 fixe des règles de compétence fondées principalement sur le principe de territorialité (infraction commise en tout ou partie sur le territoire de l’État membre) et sur la nationalité de l’auteur. Les États membres peuvent en outre établir leur compétence lorsque l’auteur réside habituellement sur leur territoire ou lorsque l’infraction est commise au profit d’une personne morale établie sur celui-ci.
L’article 13 impose la mise en place de points de contact opérationnels disponibles 24 heures sur 24 et 7 jours sur 7, s’appuyant sur le réseau existant du Conseil de l’Europe et du G8, afin de garantir une réponse rapide aux demandes urgentes d’assistance. L’article 14 organise par ailleurs un système d’échange d’informations entre États membres concernant les infractions visées.
Enfin, l’article 15 impose aux États membres de mettre en place un système fiable de collecte de statistiques sur les infractions enregistrées ainsi que sur le nombre de personnes poursuivies et condamnées, données transmises à la Commission européenne afin d’évaluer l’application du texte.
7. Portée, limites et actualité du texte
La directive constitue une avancée notable dans l’harmonisation pénale européenne face à la cybercriminalité, en imposant pour la première fois des peines planchers relativement élevées à l’échelle de l’Union et en ciblant explicitement les botnets et les infrastructures critiques. Elle reste cependant un instrument de rapprochement minimal : les États membres conservent une latitude importante dans la fixation des peines exactes et dans la définition des « cas mineurs ».
Le texte doit par ailleurs être articulé avec d’autres instruments ultérieurs du droit de l’Union relatifs à la cybersécurité, notamment la directive SRI puis SRI 2 (résilience des réseaux et systèmes d’information), le règlement général sur la protection des données (RGPD) pour le volet protection des données personnelles, ainsi que les initiatives relatives à la résilience opérationnelle numérique du secteur financier (DORA). La montée en puissance des attaques par rançongiciel et des offres de « cybercriminalité en tant que service » depuis 2013 alimente régulièrement le débat sur une éventuelle révision du texte.
Conclusion
La directive 2013/40/UE demeure aujourd’hui le socle du droit pénal matériel de l’Union européenne en matière d’attaques contre les systèmes d’information. En définissant un socle commun d’infractions et de sanctions et en structurant la coopération opérationnelle entre États membres, elle a permis de réduire les « havres de sécurité juridique » dont pouvaient bénéficier certains cybercriminels en exploitant les disparités législatives nationales. Sa mise en œuvre effective reste néanmoins dépendante de la qualité de la transposition nationale et des moyens humains et techniques alloués aux autorités judiciaires et policières spécialisées.
Nos experts en cybersécurité vous accompagnent dans l’audit de vos systèmes, la mise en conformité réglementaire et la mise en place de mesures de protection adaptées à votre structure. Contactez un expert dès aujourd’hui pour évaluer la sécurité de vos systèmes d’information.